Il D.Lgs. n. 179 del 7 ottobre 2026, in vigore dal 23 ottobre, porta in Italia l’adeguamento all’AI Act europeo. Per il DPO che già presidia il GDPR, alcune disposizioni sembrano terreno familiare: automazione, decisioni algoritmiche, diritti degli interessati. In parte è così — ma solo in parte. Il decreto introduce obblighi che il GDPR non copriva completamente, con implicazioni concrete per i titolari del trattamento e per l’attività di consulenza e sorveglianza del DPO.
Il DPO: un ruolo di consulenza e sorveglianza
Prima di entrare nel merito del decreto, vale la pena ribadire un punto che il D.Lgs. 179/2026 non cambia: il DPO svolge funzioni di consulenza, supporto e sorveglianza sulla protezione dei dati personali. Le responsabilità degli adempimenti — l’aggiornamento dell’informativa, la decisione di effettuare una DPIA, la revisione dei processi — restano in capo al titolare del trattamento.
Quanto segue descrive cosa il titolare deve fare e in quali ambiti il DPO fornisce il proprio supporto.
GDPR e D.Lgs. 179/2026: non sono la stessa cosa
Il GDPR, all’articolo 22, vieta già le decisioni basate esclusivamente su trattamento automatizzato che producono effetti giuridici o analoghi sull’interessato, salvo specifiche eccezioni. In ambito lavorativo, questa norma era spesso interpretata come un diritto del dipendente a richiedere revisione umana, non come un divieto preventivo e assoluto.
Il D.Lgs. 179/2026, all’articolo 41, specifica il quadro per il contesto del rapporto di lavoro e rafforza le tutele:
– il divieto di decisioni esclusivamente automatizzate è preventivo e assoluto per le decisioni su assunzione, modifica o cessazione del rapporto, provvedimenti disciplinari e valutazioni delle prestazioni;
– il consenso del lavoratore non supera il divieto: anche con il consenso del dipendente, la decisione algoritmica pura in queste materie è nulla;
– la persona fisica che decide deve esercitare un potere effettivo e autonomo — non una firma formale su una proposta già elaborata dal sistema;
– il lavoratore va informato prima dell’avvio del trattamento (art. 1-bis D.Lgs. 152/1997) e può richiedere, tramite intervento di una persona fisica, una spiegazione comprensibile dell’influenza dell’IA sulla decisione e dei principali parametri utilizzati.
Un’eccezione rilevante: le attività di ricerca e selezione delle candidature non sono considerate decisioni finali sulla costituzione del rapporto e non rientrano nell’obbligo di controllo umano previsto dall’art. 41. Restano applicabili le altre tutele: GDPR, divieti antidiscriminatori, normativa AI Act sui sistemi ad alto rischio.
La nullità prevista dall’art. 41, comma 4, riguarda specificamente le decisioni adottate in violazione del comma 1 — cioè quelle prese esclusivamente in modo automatizzato nelle materie indicate. Non si estende automaticamente a ogni irregolarità informativa o procedurale.
Le informative ai dipendenti vanno aggiornate
Il titolare del trattamento deve aggiornare l’informativa resa ai dipendenti ai sensi dell’art. 13 GDPR, integrandola con le informazioni richieste dall’art. 1-bis del D.Lgs. 152/1997, come richiamato dall’art. 41 del D.Lgs. 179/2026.
L’informativa aggiornata deve indicare:
– quali sistemi IA trattano dati del lavoratore e per quali finalità;
– quali decisioni sono supportate o influenzate da questi sistemi;
– che la decisione finale è sempre adottata da una persona fisica con potere effettivo;
– come il lavoratore può richiedere la spiegazione dell’influenza dell’IA e dei parametri principali.
Questa informativa deve essere resa prima dell’attivazione di qualsiasi sistema IA che influenzi il rapporto di lavoro. Se i sistemi sono già attivi, l’aggiornamento va fatto senza ritardo. Il DPO supporta il titolare nella revisione del testo e nella verifica della completezza delle informazioni.
La DPIA: quando è necessaria
La valutazione d’impatto sulla protezione dei dati (DPIA, art. 35 GDPR) non è automaticamente obbligatoria per qualsiasi sistema IA che tratti dati dei lavoratori. La sua necessità dipende dalla valutazione delle caratteristiche, delle finalità e dei rischi del trattamento, nonché dalla verifica dei casi in cui il Garante per la protezione dei dati personali ha dichiarato l’obbligo.
In linea generale, la DPIA è indicata — e spesso obbligatoria — quando il trattamento soddisfa almeno due dei criteri individuati dall’EDPB, tra cui: profilazione sistematica, trattamento di categorie particolari di dati (sanitari, biometrici, sindacali), decisioni automatizzate con effetti rilevanti, monitoraggio sistematico di lavoratori su larga scala. La sola presenza di dati sanitari all’interno di un sistema IA non rende automaticamente obbligatoria la DPIA: occorre una valutazione complessiva del trattamento.
Il ruolo del DPO nel censimento dei sistemi IA
Il censimento dei sistemi IA — che il titolare deve effettuare per adempiere al D.Lgs. 179/2026 — è la base su cui il DPO può verificare e aggiornare il registro dei trattamenti, individuare i trattamenti che richiedono DPIA e supportare la revisione delle informative. Il DPO non deve attendere che il censimento sia completo: può iniziare dall’esame del registro dei trattamenti esistente, identificando i sistemi già censiti con funzioni algoritmiche nei processi che riguardano i dipendenti.
La sfida della spiegabilità
L’art. 41 riconosce al lavoratore il diritto a ricevere, tramite intervento di una persona fisica, una motivazione comprensibile con indicazione dell’influenza dell’IA e dei principali parametri utilizzati. Questo impone al titolare di verificare, con il fornitore del sistema IA, se il sistema sia in grado di produrre output spiegabili in forma leggibile. Se il sistema non lo consente, il titolare deve valutare se è opportuno continuare a usarlo per quel tipo di decisioni o se introdurre processi che compensino la carenza di spiegabilità. Il DPO segnala questa criticità nell’ambito della propria funzione di consulenza.
Le sanzioni: un quadro stratificato
Il D.Lgs. 179/2026 (art. 19-25) introduce sanzioni fino a 35 milioni di euro o al 7% del fatturato mondiale annuo per le violazioni più gravi dei divieti europei. Queste si aggiungono — non si sostituiscono — alle sanzioni GDPR (fino al 4% del fatturato mondiale o 20 milioni di euro). Per il titolare del trattamento, la decisione di licenziamento adottata esclusivamente sulla base di un sistema automatizzato in violazione dell’art. 41 espone contemporaneamente a violazioni del D.Lgs. 179/2026, al regime sanzionatorio GDPR e a conseguenze in sede lavoristica, con nullità della decisione.
Domande frequenti
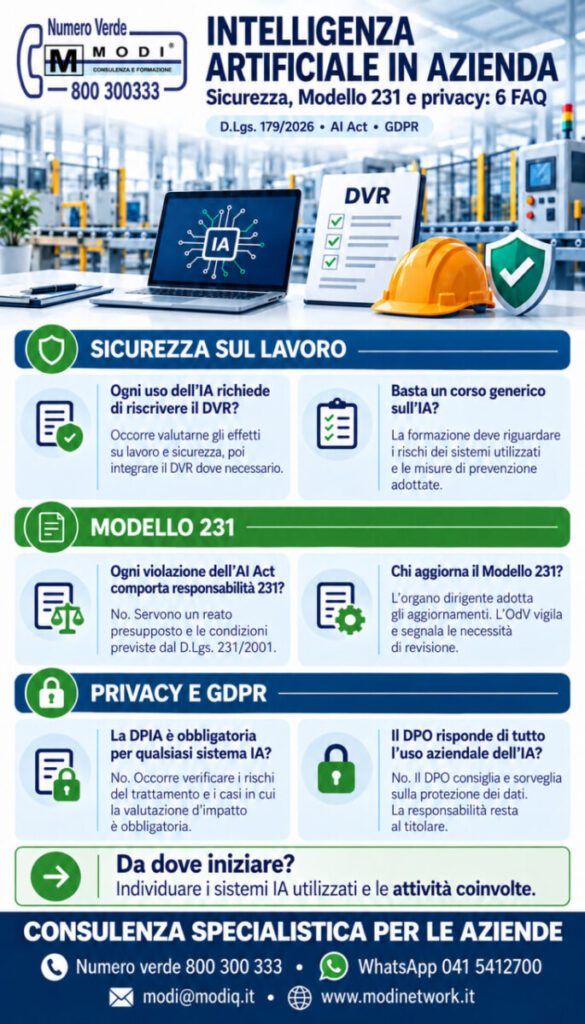
La DPIA è obbligatoria per qualsiasi sistema IA che tratti dati dei lavoratori?
No. La DPIA è necessaria quando il trattamento soddisfa i criteri di rischio elevato individuati dall’art. 35 GDPR e dalle indicazioni del Garante. La sola presenza di dati sanitari o l’utilizzo di un sistema IA non rendono automaticamente obbligatoria la DPIA: occorre una valutazione delle caratteristiche e delle finalità specifiche del trattamento.
Con il D.Lgs. 179/2026 il DPO diventa responsabile dell’uso aziendale dell’IA?
No. Il DPO svolge funzioni di consulenza e sorveglianza sulla protezione dei dati personali. Le responsabilità degli adempimenti — aggiornamento delle informative, revisione dei processi, effettuazione della DPIA — restano in capo al titolare del trattamento.
MODI affianca i titolari del trattamento nella verifica degli adempimenti introdotti dal D.Lgs. 179/2026: dall’aggiornamento delle informative ai dipendenti alla valutazione della necessità di DPIA, dalla revisione del registro dei trattamenti al supporto nell’analisi dei sistemi IA in uso.
Per una proposta personalizzata o un incontro conoscitivo con i consulenti MODI S.R.L. (sedi a Mestre e Spinea): compila il modulo di contatto.
Numero Verde: 800 300 333
Email: modi@modiq.it
Chat attiva: www.modinetwork.it
WhatsApp: 041 5412700
Per approfondimenti, a disposizione i siti internet di proprietà di MODI®:
🌍 www.mog231.it 🌍 www.modiq.it 🌍 www.consulenzasicurezzaveneto.it 🌍 www.corsionlineitalia.it 🌍 www.consulenzaprivacyregolamentoue679.it 🌍 www.consulenzacertificazioneiso37001.it
A cura di MODI SRL – Società di consulenza e formazione. Responsabile editoriale: Francesca Quintavalle, referente del servizio Clienti numero verde 800300333. Dal 1998 MODI SRL.
Riferimenti normativi: D.Lgs. n. 179 del 7 ottobre 2026 (GU n. 234 dell’8.10.2026), artt. 41 e 42; Reg. UE 2024/1689 (AI Act); GDPR (Reg. UE 2016/679), artt. 13, 22 e 35; D.Lgs. 152/1997, art. 1-bis.